Se lavori in un’azienda italiana e usi ChatGPT per scrivere email, un chatbot per rispondere ai clienti o uno strumento come Midjourney per produrre immagini, probabilmente ti sei già imbattuto nel nome AI Act.
L’AI Act è la prima legge al mondo a regolamentare in modo organico l’intelligenza artificiale. Non è un provvedimento nato dal nulla nel 2026: è un percorso che l’Unione Europea ha costruito per gradi a partire dal 2024, con scadenze diverse a seconda del tipo di sistema di IA. In questo articolo proviamo a fare chiarezza su come funziona davvero la normativa, cosa cambia dal 2 agosto 2026 e cosa significa in pratica per chi lavora, ad esempio, in una PMI o in un’agenzia che produce contenuti
Cos’è l’AI Act
L’AI Act, formalmente Regolamento (UE) 2024/1689, è il primo quadro giuridico completo al mondo dedicato all’intelligenza artificiale. È entrato in vigore il 1° agosto 2024 e stabilisce, come chiarisce la Commissione europea, regole basate sul rischio: più un sistema di IA può incidere sulla vita delle persone, più stringenti sono gli obblighi previsti per chi lo sviluppa e per chi lo utilizza.
L’obiettivo dichiarato non è frenare l’innovazione, ma dare a persone e imprese la certezza di poter usare sistemi di IA sicuri e affidabili. Per chi vuole approfondire, la Commissione mette a disposizione la piattaforma informativa unica dell’AI Act, pensata anche per le piccole e medie imprese.
Perché l’Unione Europea ha deciso di regolamentare l’IA
La maggior parte dei sistemi di intelligenza artificiale non comporta rischi particolari e può anzi essere utile, dalla diagnosi medica alla gestione del traffico. Alcuni utilizzi, però, possono avere conseguenze indesiderate difficili da individuare con gli strumenti normativi esistenti: capita, ad esempio, che non sia facile ricostruire perché un sistema di IA ha prodotto una determinata previsione o decisione. La normativa sulla protezione dei dati offre già alcune tutele, ma non era pensata per le caratteristiche specifiche dell’intelligenza artificiale, ed è per questo che l’Unione ha scelto di introdurre un quadro dedicato.
Un approccio basato sul rischio
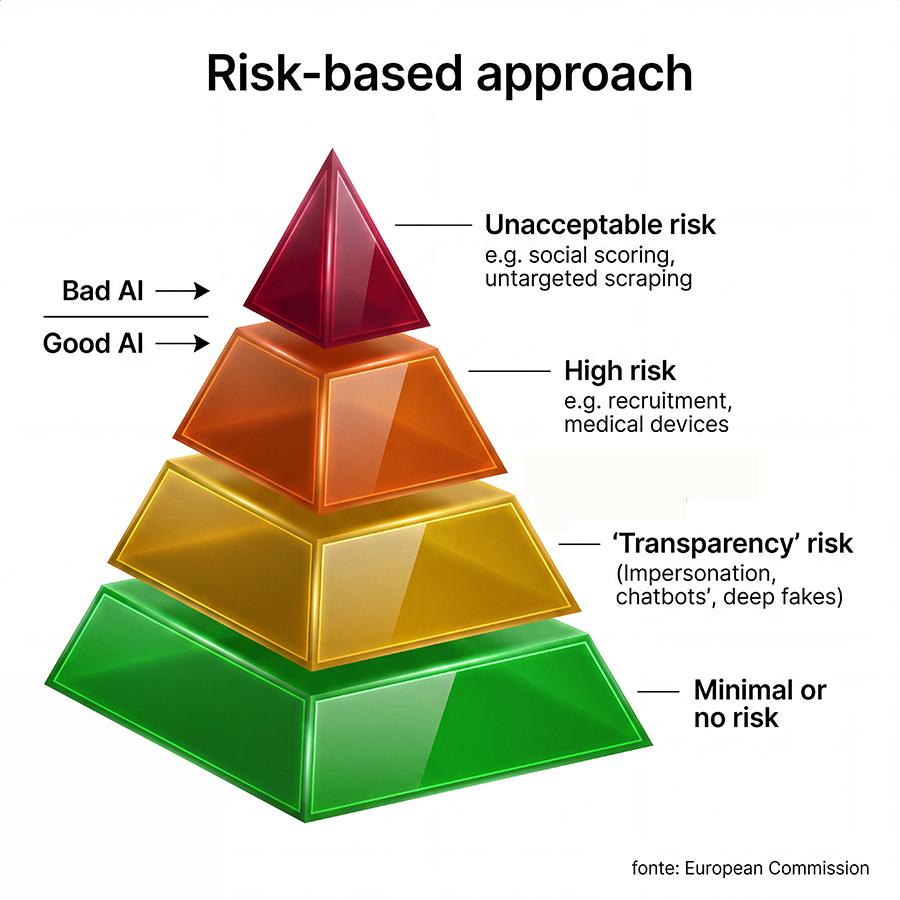
L’AI Act classifica i sistemi di IA in quattro livelli di rischio, dal più basso al più alto.
Rischio inaccettabile
Sono vietati in modo assoluto, dal 2 febbraio 2025, gli usi dell’IA considerati più pericolosi per le persone: ad esempio i sistemi che manipolano il comportamento in modo dannoso, quelli che assegnano un punteggio sociale ai cittadini, o il riconoscimento facciale ottenuto raccogliendo indiscriminatamente immagini dal web.
Rischio alto
Riguarda i sistemi di IA usati in ambiti delicati, come la selezione del personale, l’accesso a servizi pubblici essenziali o la valutazione dell’affidabilità creditizia. Per questi sistemi la legge chiede requisiti più rigorosi prima che possano essere messi sul mercato: qualità dei dati usati, documentazione tecnica, supervisione umana e maggiore trasparenza verso chi li utilizza.
Rischio limitato: gli obblighi di trasparenza
Riguarda i sistemi che, pur non essendo ad alto rischio, richiedono comunque che le persone sappiano di trovarsi davanti a una macchina: è il caso, tipico, dei chatbot. Chi genera contenuti con l’IA deve inoltre rendere questi contenuti riconoscibili come tali, ad esempio nel caso dei deepfake. Questi obblighi diventano pienamente applicabili dal 2 agosto 2026.
Rischio minimo o nullo
È la categoria in cui rientra la maggior parte dei sistemi di IA oggi in uso, dai filtri antispam ai videogiochi basati su IA: per questi strumenti la legge non introduce obblighi specifici.
Cosa cambia dal 2 agosto 2026
Il 2 agosto 2026 è la data in cui l’AI Act diventa pienamente operativo: da questo momento si applicano gli obblighi di trasparenza verso gli utenti e diventa pienamente attivo il sistema di controlli e sanzioni per chi non rispetta le regole già in vigore, con massimali che per le violazioni più gravi arrivano fino a 35 milioni di euro o al 7% del fatturato globale annuo dell’azienda.
Nel corso del 2026 il calendario è stato in parte rivisto. Con il Digital Omnibus, un pacchetto di semplificazione approvato in via definitiva dal Parlamento europeo il 16 giugno 2026 e adottato formalmente dal Consiglio UE il 29 giugno 2026, sono stati rinviati gli obblighi più impegnativi, quelli sui sistemi ad alto rischio, per dare più tempo alle imprese di adeguarsi. Il testo attende ora solo la pubblicazione nella Gazzetta ufficiale dell’Unione europea, dopo la quale entrerà in vigore nel giro di pochi giorni, come riportato anche da Diritto Bancario.
Gli obblighi per i sistemi ad alto rischio slittano quindi al 2 dicembre 2027 nella maggior parte dei casi, e al 2 agosto 2028 per quelli integrati in prodotti già regolamentati come giocattoli o dispositivi medici. Il Digital Omnibus introduce anche un nuovo divieto, quello sui sistemi che generano contenuti sessuali non consensuali (i cosiddetti software di “nudificazione”), in vigore dal 2 dicembre 2026, ed estende alcune semplificazioni già previste per le piccole e medie imprese anche alle cosiddette small mid-cap, cioè le aziende con un numero di dipendenti tra 250 e 749 e un fatturato fino a 150 milioni di euro.
È facile leggere questi rinvii come un liberi tutti, ma non lo sono. Riguardano una categoria specifica di sistemi, quelli ad alto rischio appunto, non l’intera normativa. Gli obblighi di trasparenza del 2 agosto 2026 restano confermati e toccano una platea molto più ampia di quanto si pensi: qualunque organizzazione che usi un chatbot nel servizio clienti, generi contenuti sintetici per il marketing o adotti strumenti di scrittura o produzione di immagini automatizzata rientra in questo perimetro, a prescindere dalle sue dimensioni.
C’è poi un pezzo della normativa che per molte aziende italiane passa sotto silenzio, quello sui grandi modelli di IA (i cosiddetti GPAI, come i modelli alla base di ChatGPT, Copilot o Gemini), in vigore già dall’agosto 2025.
Chi sviluppa questi modelli deve rispettare requisiti di documentazione tecnica, trasparenza sui dati di addestramento e gestione dei rischi più significativi. Quasi nessuna PMI italiana sviluppa modelli di questo tipo: la maggior parte li utilizza attraverso fornitori tecnologici, quindi l’effetto è indiretto. Ma è comunque reale.
Cosa significa per chi lavora con contenuti e marketing
Gli obblighi di trasparenza in vigore dal 2 agosto 2026 sono concreti e facilmente verificabili. I sistemi conversazionali, come i chatbot, devono rendere riconoscibile all’utente il fatto di star interagendo con una macchina, salvo i casi in cui questo sia già evidente dal contesto. I contenuti generati o modificati con l’IA, che si tratti di audio, immagini, video o testo, devono riportare una marcatura tecnica che ne consenta il riconoscimento. I deepfake vanno dichiarati come tali, e chi utilizza sistemi di riconoscimento delle emozioni o di categorizzazione biometrica deve informare preventivamente le persone coinvolte.
Questo aspetto riguarda da vicino chi lavora nella comunicazione e nel marketing, un settore che oggi fa un uso intensivo di IA generativa per testi, immagini, video, personalizzazione delle campagne e profilazione del pubblico. La buona notizia è che la maggior parte degli usi tipici di un’agenzia, la generazione di un testo o di un’immagine per un post, rientra nel rischio minimo e non comporta obblighi specifici oltre al buon senso. La situazione cambia quando l’IA viene usata per profilare il pubblico, personalizzare contenuti su base comportamentale o gestire un chatbot sul sito: qui scattano gli obblighi di trasparenza dell’articolo 50, e se si arriva a usare l’IA per selezioni o valutazioni automatizzate delle persone si può entrare nel perimetro dell’alto rischio.
In pratica, un’agenzia che genera contenuti con Midjourney o produce testi con un modello linguistico non deve preoccuparsi più di tanto, mentre un’agenzia che gestisce un chatbot per un cliente o costruisce sistemi di scoring e profilazione avanzata deve iniziare a documentare quello che fa.
Cosa significa in termini organizzativi
La parte più impegnativa, più che tecnica, è spesso organizzativa. Mettersi in regola richiede il coinvolgimento di più funzioni aziendali, non solo di chi si occupa di tecnologia: informatica, ufficio legale, risorse umane e marketing devono lavorare insieme.
In pratica, questo significa definire policy interne sull’uso dell’IA, documentare la formazione del personale (obbligatoria fin dal febbraio 2025) e mantenere un elenco aggiornato dei sistemi di intelligenza artificiale realmente in uso in azienda, anche per la loro tracciabilità ai fini della normativa sulla protezione dei dati.
In Italia, tra le autorità competenti individuate per la vigilanza rientra anche l’Agenzia per la Cybersicurezza Nazionale (ACN): avere questa documentazione pronta riduce il rischio di trovarsi impreparati in caso di controllo.
Le scadenze in sintesi
| dATA | cOSA SUCCEDE |
|---|---|
| 1 agosto 2024 | Entrata in vigore del Regolamento (UE) 2024/1689 |
| 2 febbraio 2025 | Divieti sulle pratiche di IA a rischio inaccettabile + obbligo di alfabetizzazione AI |
| 2 agosto 2025 | Obblighi per i grandi modelli di IA (GPAI) e avvio della governance europea |
| 2 agosto 2026 | Obblighi di trasparenza verso gli utenti e piena applicazione generale del Regolamento |
| 2 dicembre 2026 | Termine per la marcatura tecnica dei contenuti sintetici già sul mercato; divieto delle app di “nudificazione” |
| 2 dicembre 2027 | Obblighi per i sistemi di IA ad alto rischio in settori sensibili (biometria, istruzione, occupazione, migrazione) |
| 2 agosto 2028 | Obblighi per i sistemi di IA ad alto rischio integrati in prodotti già regolamentati (giocattoli, ascensori, dispositivi medici) |
Il Digital Omnibus è stato approvato in via definitiva da Parlamento e Consiglio UE; le date sopra indicate diventeranno pienamente vincolanti con la pubblicazione del testo nella Gazzetta ufficiale dell’Unione europea, attesa nelle prossime settimane.